大家好:小弟利用RouterOS當VPN Client,DSM當VPN Server,可以順利建立起PPTP連線。
但在RouterOS下的機器無法連接到DSM那邊區網的機器,請問這還必須再做什麼設定嗎?
感謝大家:)
環境如下:
RouterOS(PPTP VPN Client):
IP:192.168.8.1
LAN:192.168.8.0/24
VPN:10.0.0.1
DSM(PPTP VPN Server):
IP:192.168.5.27
LAN:192.168.5.0/24
VPN:10.0.0.0/24

個人積分:5094分
文章編號:64583963


個人積分:1236分
文章編號:64583982

個人積分:1623分
文章編號:64593380
derliang wrote:在routeros ,假設pptp-out1:
LAN A與LAN...(恕刪)
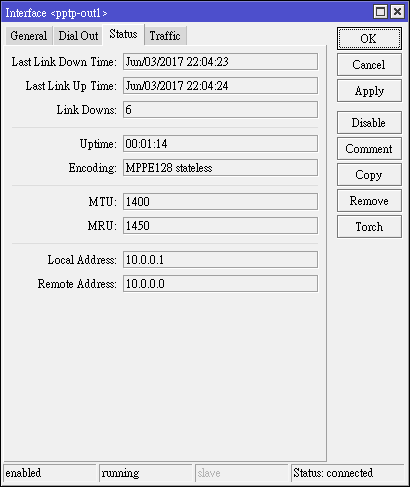
local-address=10.0.0.1
remote-address=10.0.0.0
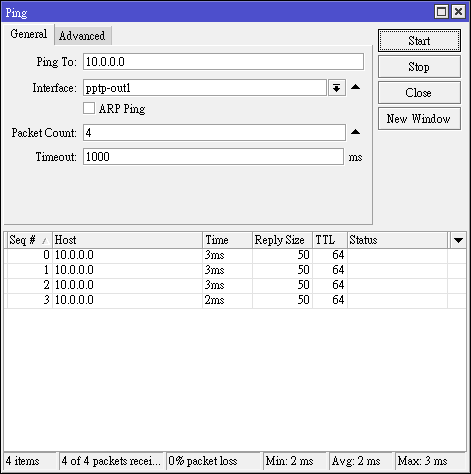
在routeros命令視窗下試ping:
/ping 10.0.0.0 interface=pptp-out1 count=4
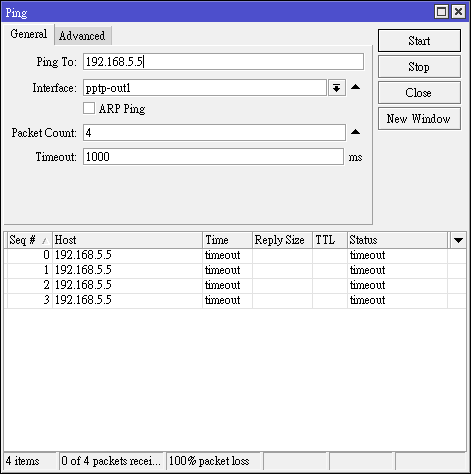
假設遠端某區網裝置ip為192.168.5.24:
/ping 192.168.5.24 interface=pptp-out1 count=4
若上述試ping遠端皆正常回應,您只要接著在視窗貼上命令:
/ip firewall nat add action=masquerade chain=srcnat out-interface=pptp-out1
命令會在/ip firewall nat新增條目,您需將此條目移動到比pppoe-out1更優先位置.
最後您再回windows視窗試ping 10.0.0.1與192.168.5.24都沒問題,這就大功告成囉.
=========================================
以上方法是借由nat包裝,讓DSM的區網端以為192.168.8.0/24是10.0.0.1連過去的.
若是要讓DSM的區網端認得是192.168.8.0/24連過去,而非是10.0.0.1
這就得在:
DSM的路由表加上:dst-address=192.168.8.0/24 gateway=10.0.0.1
Routeros的路由表加上:dst-address=192.168.5.0/24 gateway=10.0.0.0
ps:nat包裝和新增路由分別是兩種方法,別混著使用
個人積分:1236分
文章編號:64593741
個人積分:1623分
文章編號:64594645
個人積分:1236分
文章編號:64595154
gfx wrote:
若192.168.5...(恕刪)
再來報告,小弟已經解決這個問題了。
小弟利用RouterOS與DSM建立固定的PPTP連線,然後各自其下區網的機器要能互連。
這應該以Site to Site的VPN連線來思考。
主要就是要再兩個步驟,以下說明。
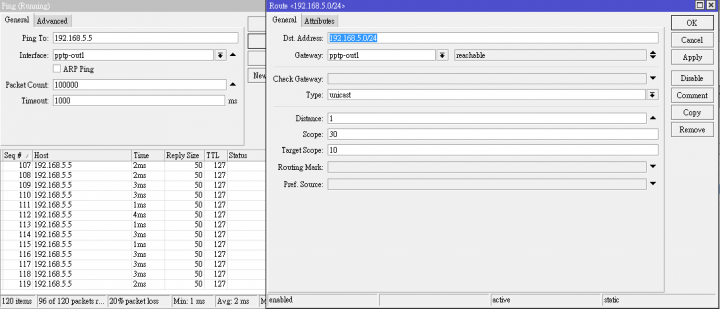
1.增加固定路由
我建立了一條靜態路由,指定往DSM端的IP(192.168.5.0/24)都透過PPTP來跑。
一旦連過去以後,DSM那邊區網的連線問題應該都是由DSM處理了。
測試結果RouterOS ping可以通,但是RouterOS區網的電腦ping對方區網不能通。
2.增加IP偽裝
另外再增加一條IP偽裝,這樣就可以了,而且不會影響原來的對外連線。
註:其實用IP偽裝,可以不需要輸入Dst.Address.


irsjx2vxo3ne3k84dr1dz4,r4pe8bez3/4ne3bq4bew2j92gea jx4hq me-2d8 e3hy4hi2ty k84!
個人積分:1623分
文章編號:64595924
個人積分:5094分
文章編號:64621662