系統重灌/復原分割(恢復我的電腦)篇:

注意:請不要詢問!!如:我該怎樣乾淨重灌又同時可以保留資料等此類問題也不談論授權啟動

基本上當你進來此篇時就注定你至少有一次資料金錢損失或困擾等的經驗了

備料:

1.準備乾淨無自訂rom或者無第三人修改rom之原裝系統手機和(無線網卡)
個人:Windows7 單機狀態下搞定itunes與蘋果網卡驅動與傳輸線且接線傳檔已測試過並新註冊,恢復自己曾有的微軟信箱並登入微軟服務(使用微軟帳號)。

手機安裝

蘋果安卓手機建議搭配熱點與無線網卡

2.在手機安裝微軟登入管理器且使用微軟信箱(帳號)登入開啟,並開啟兩步驟驗證

3.準備一支:
最小容量8G usb介面為藍色的隨身碟,並將安裝光碟檔轉換至隨身碟中
使用微軟原廠工具製作

下載 Windows 11

下載 Windows 10(22h2)

或者有iso用Rufus:https://rufus.ie/zh_TW/

若要用rufus區分GPT與BIOS+MBR分割,請一定選好不可混用

微軟:重新安裝 Windows注意事項


或者W7專用:
http://itservice.nccu.edu.tw/cas_manual/17091801.html

華碩篇:https://www.asus.com/tw/support/faq/1039507/

WINDOWS 10/11原廠安裝隨身碟


重裝10/11,請參考重灌指南


或參考歐非先生
文章關鍵字

AVAST Free篇

av-c歷年存檔 Archive - AV-Comparatives

AVAST Free是唯一免費版中就有提供另外防火牆(exe連網控制)與抗側錄瀏覽器模式的產品包含了資料夾鎖+掃毒隨身碟製作+X.GEN(AI檔案識別)

1.全球第二大的用戶數(第一定是微軟)

2.無須註冊會員且免付出高價就有完整的防護體系與專業自訂設定

3.免費提供如BitDefender AV+中的抗側錄瀏覽器(對,沒錯!功能對標BDAV+)

4.免費且強大的資料夾保護鎖(對標BDAV+)

5.附帶規則防火牆且付費提供ARP/IDS攻擊警示

6.提供瀏覽器網址信譽外掛與應用程式連線IP過濾

-------------------------------------------------------------------------------

Avast 離線安裝檔案

首先:關掉該死的Proxy:


首先小小的吐槽:

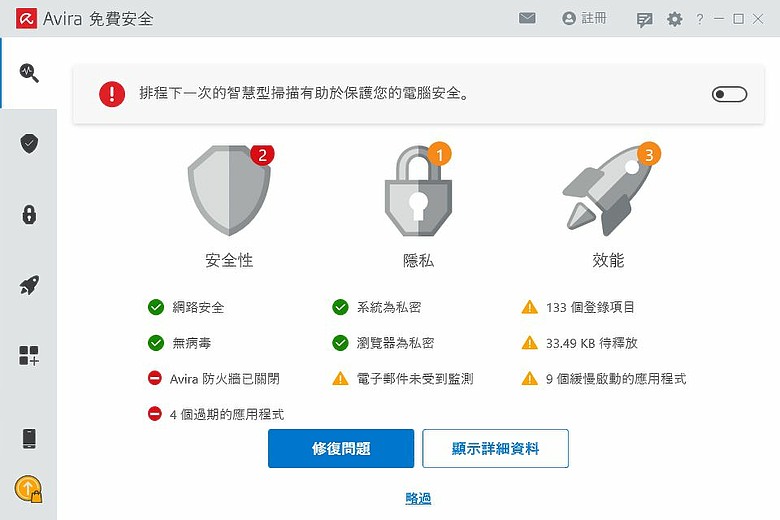
沒事不要去開智能掃描,本質是和你路由器頁面的連線裝置掃描,就與自己電腦要找別人的弱點鑽port掃描一個樣。

智能掃描就就是在誘導各位購買進階版

如果怕設定會亂改亂跳請自行對設定加上密碼


介面一:參考用.這整個頁面都可視為廣告

沒有參考性,只有中間的

保護 隱私 效能標籤才有用途


因為你按下去後他就是導向要你去買全功能版 。


問題是!你真的知道購買軟體提供多的功能對你有那些幫助?

究竟是掃描Scan還是詐騙Scam呢?

但是台灣的代理公司他們只服務於自己售賣的版本 即Avast Premium Security

代理:棋聖 或 蜂潮

Avast Premium Security | Beesoft 蜂潮資訊 | 台灣專業軟體代理

Avast 台灣總代理官網

你從軟體介面直銷只能英文與原廠論壇或信箱溝通

我只能說對一知半解的電腦玩家有幫助吧,起碼一年600-700不算貴

看到上面的2個設定問題沒有?其中一個是強制開啟DEP
(是的,我提過 開了基本上所有的小軟體註冊機通通失效,也包含一些改系統設定的東西)

比如這類工具


AVAST本機6層防禦技術

<thead></thead>
防護層級 攔截階段 對應攻擊情況
Web Shield 網路流量進入前 阻擋釣魚網站、惡意下載、瀏覽器漏洞利用(Drive-by Download)
Static Scanner 檔案打開前 偵測已知惡意程式、木馬、病毒、惡意安裝檔(PE 結構分析)
Emulators 零時差攻擊測試 在虛擬環境中執行未知程式,攔截 Exploit Kit、混淆惡意程式、腳本攻擊
DeepScreen 雲端驗證階段 分析高度混淆或加密的惡意程式,辨識家族型惡意程式(如勒索軟體家族)
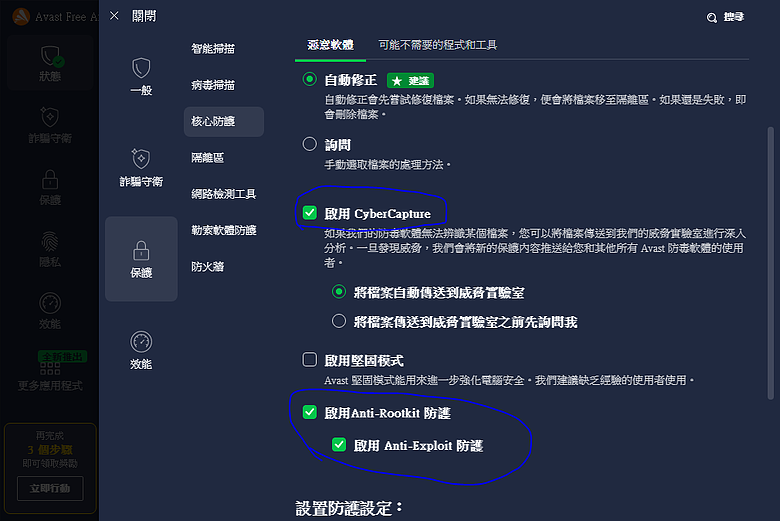
CyberCapture 罕見檔案處理 自動鎖定少見可疑檔案,送雲端分析,防止新型木馬或零日惡意程式滲透
Behavior Shield 程式執行中 偵測異常行為:關閉防火牆、竊取相機/麥克風、勒索加密、未授權存取敏感資料

雲端可疑檔案上傳(雲沙箱)CyberCapture


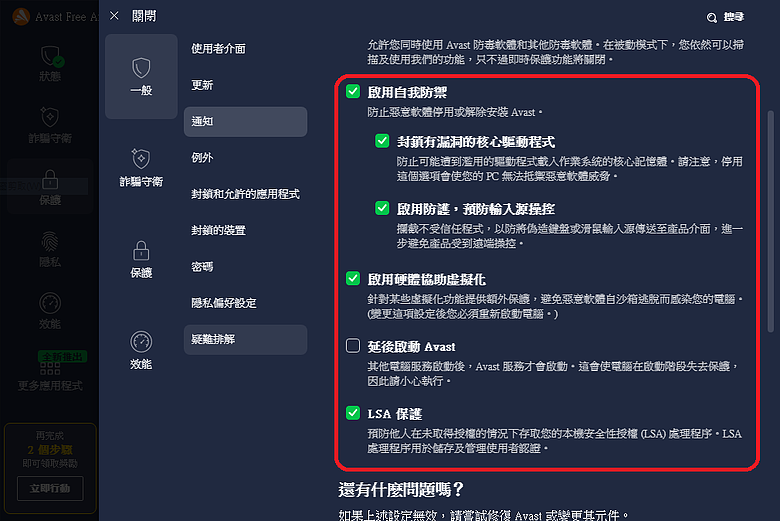
真正的AVAST殺器:驅動鎖與LSA程序保護

AVAST有自己維護的驅動載入表,在對付高級威脅的攻擊條件有抵抗能力
且能幫助W7這種條件不足的老舊系統


-------------------------------------------------------------

(可不是只有卡巴ESET有設定細項內,免費的都用不好,喜歡當盤子還是凱子?)

敲出GEEK:AREA按下enter輸入

一般項目:


啟用檔案信譽服務

(諸位是不是都天真以為只有卡巴斯基/趨勢才有雲信譽?就連DR.WEB都有雲啦)

保持系統設定

對介面使用硬體加速

軟體介面暗黑模式或明亮模式切換


行為防護:自動隔離偵測的項目,自動隔離已知威脅

更新時間間隔:預設6小時,串流更新

防火牆:


產生封鎖規則時出現通知

網路共用服務模式

自動切換網卡設定檔

切換上述設定檔時出現通知

支持原始通訊端

記錄所有封鎖的封包

---------------------------------------------------------------------

病毒掃描類(我覺得就不要逐條翻譯了,因為就是傳統的防毒選項)


遇毒是要自動處理還是指定步驟

掃描檔案緩存要用在哪些掃描上

解毒失敗再來要移隔離區還是怎樣
各操作都失敗再來要怎樣
壓縮檔裡帶毒是要幫你分離還是要殺壓縮還是進隔離
你的右鍵掃描、你的全系統掃描、你的指定掃描、快速掃描的細則
報表要什麼檔名,日誌格式要萬國碼還是阿絲七扣
報表日誌要用新增內容還是覆寫還是要每天創建

隔離區空間要設定多大

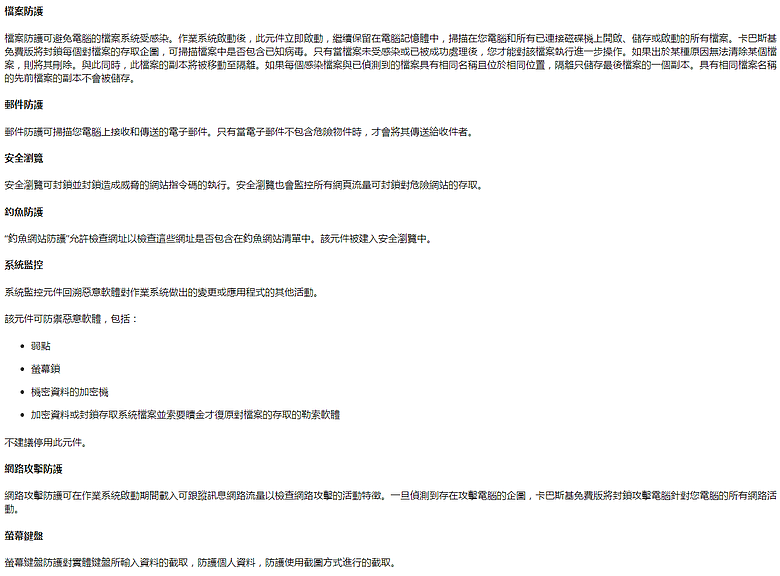
信件掃描信件掃描也是一樣原理
遇到病毒信要怎樣
遇到pup軟體要怎樣
遇到信件帶可疑檔要怎樣
要不要匯入證書憑證(通信行 還是有玩股票 期貨證卷的就知道我在說啥)
要不要出現警告視窗
郵件掃描的報表要用啥檔名
報表內容要啥格式

檔案監控:最下面的檔案監控細項也是一樣你們研究


遇毒怎辦 pup怎辦 駭客工具怎辦
要隔離還是刪檔還是不管 殺不動怎辦 諸如此類
-------------------------------------------------------------------------

連線防護:

雖然說是網頁防護實際上就是IP黑名單


也就是只要你的電腦想要出現什麼風行影視啦 成人網站的惡意廣告啦 ,想要去某個惡意網站庫去取得最新的木馬模組啦pup pua啦!!

AVAST都會出現封鎖成功的視窗

例如下面兩個:


你真的在乎你裝進去的惡意程式要連去哪裡嗎?處理程序看清楚吧

Url:blocklist 就是指我裡面的網址庫黑名單啦


因為是風行的網域所以我黑單啦

特別是為什麼系統元件需要上網? 如果你的網址不是風行呢?
你真知道你是什麼而導致系統的元件被綑綁嗎?

連線都是ABORT中斷啦,你要等到髒東西完整下載到你硬碟然後再刪除?

出現一堆視窗很煩要關掉? 那系統更新的時候你怎不會要關掉?
不檢討系統連線有啥症狀 卻要掩耳盜鈴就好?

MicroSoft Defender篇:

1.WD是真正的雲端防毒:使用自家的機器學習庫並且攔截一切不認識的外來檔案。
並透過

SmartScreen 應用程式聲譽示範

SmartScreen信譽技術 過濾下載入硬碟的有害執行檔


2.所有的防毒軟體都有檔案指紋加速緩存功能,白話說:即是全碟掃描會每次越掃越快。
當你因為效能問題要關防毒前,先想想你上次全系統設備掃描是何時執行
因為防毒軟體掃描後長期不變動的檔案都會掠過檢查。

請參考:

Microsoft Defender Antivirus:12個您需要它的原因

以下是2017年之新聞稿,相信諸位看完應該會知道為何很多人都說不要好奇心做死貓


只要14分鐘分析8位受害者電腦,就能阻擋新型勒索軟體

微軟安全3劍客

~~~~~~~~~~~~~~~~~~~~~~~~~~~~

1.如何永久停用WD

Defender Control介紹

(檔案分流請自行查找)使用重點:

相同路徑的目標加入例外後,WD不會再次提示該項目

重開機檢查防竄改完全關閉後使用該工具關閉WD監控。成功後,WD就是關閉所有功能狀態,也不用再開啟防竄改。

目前的微軟系統更新不會再強制恢復保護 微軟更新派送曾作太強導致WD預設就是無論用甚麼工具都是無法移除關閉的。

注意:

1.如果你執意停止所有系統之監控,系統中檔案的雲端信譽與pua警告也不會作用

2.WD介面所放行的所有軟體檔案之後均不再提示!!


DefenderUI 2.1 中文版 Microsoft Defender 配置工具

DefenderUI,由 VoodooShield 開發,是一款完全免費的 Microsoft Defender 配置工具,它充當了 Microsoft Defender 的第三方使用者界面,大幅提升了其可用性並解鎖了隱藏的安全功能。這個軟體專為 Windows 10 和 Windows 11 開發

官網:
DefenderUI

下載點:https://www.defenderui.com/Download/InstallDefenderUI.exe
強烈建議至少為 高級設定檔(推薦或互動)


注意網路保護是否生效!

事件檢視器 → Microsoft → Windows → Windows Defender → Operational 中查看事件 ID:
  • 5007:設定變更
  • 1123:網路連線保護阻擋事件
  • 1116:偵測到惡意程式

WD日誌檢視器

Windows Defender Log Viewer

WD隔離區威脅檢視器

View Windows Defender threats

---------------------------------------------------------------------------

預設值的設定僅只有雲端上傳與即時偵測,沒有連線過濾黑名單沒有pup/pua也沒有開啟hips(即asr保護規則)也沒有資料夾鎖


如何清除反覆出現的警告並刪除事件日誌?注意喔,刪除日誌並不等於移除惡意程式!


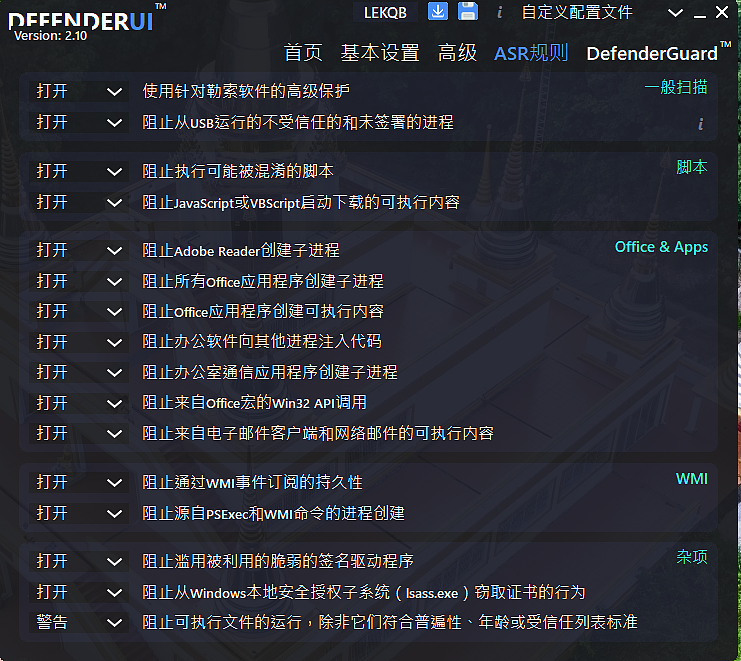
ASR規則參考:


各種規則的意思我想原本的介面翻譯寫得很清楚了!

進階討論請參考:https://www.mobile01.com/topicdetail.php?f=508&t=7092743
Dinjapc
自己克制點吧,官網WD Contrl已經不能下載了 防毒不會用就不要隨便關掉
con16
DefenderUI 是真的挺好用,ASR規則開一開,防勒索加密資料夾保護打開

一切的起因:

[討論] 想問Mac裝防毒軟體 - 看板 AntiVirus - 批踢踢實業坊 (ptt.cc)

但我主要是想使用網頁檢查的功能
就是點進去前會檢查網頁是否安全(嚴格來說這也沒啥意義)

目前F-secure還有一個授權可以用
但又看到bitdefender現在是評比第一名加上又特價,想問說應該使用哪一個?

目前有幾個最主要考慮的點
1.網頁檢查:在搜尋引擎的頁面上顯示該網站安不安全
2.是否有啟發式掃描?(想問哪家比較強)
3.是否有銀行保護?
----------------------------------------------------------------
首先解釋為何防毒軟體就是最大的病毒的說法

A:因為他們保護系統的方式就是中介劫持各種系統內建的設計功能且干涉各類應用軟體一一監察後才下一步放行,無論廠商使用甚麼名詞 都是基於上述的做法。

檢查網頁是否安全(嚴格來說這也沒啥意義)

1.多數過濾網頁釣魚或網頁掛馬的防禦都在於:網頁信譽與特徵碼過濾

具體實現的管道:有瀏覽器外掛與防毒軟體ip連接黑名單與特徵連線過濾
也就是在瀏覽器裡過濾惡意網站的內容

攔截畫面:Results - WICAR.org - Test Your Anti-Malware Solution!

以下品牌沒有在系統內直接截斷連線的能力:

MSE:


AVIRA 免費版:透過瀏覽器外掛,付費版 支持防火牆與惡意流量攔截

EMSIsoft:透過瀏覽器外掛

2.所有的防毒軟體引擎機制都有使用啟發式

只是強度差別而已,現在所有業者更新的幾乎都是AI處理過的威脅情報 包含Kaspersky

請參考:防毒軟體原理
完全看懂》2007防毒軟體架構原理 (上) - 軟體情報 - 軟體學園 - udn數位資訊 (archive.org)

完全看懂》2007防毒軟體架構原理 (下) - 軟體情報 - 軟體學園 - udn數位資訊 (archive.org)

啟發就是:黑名單擴充,讓偵測結果為在不需要分析的情況下達成"認為是或看起來是"的結論
如:TROJ.GEN 或者Heur:Troj
不管是叫基因偵測XX.GEN或者啟發式heuristic:xx都是一個結論 :就是我認為你是罪犯

真要說:只有趨勢在常規偵測中不使用啟發,所謂的雲端掃描只是將物件的MD5特徵拉黑而已

趨勢的啟發只使用在主動防禦上:也就是FRS.XX.GEN這類名稱上

3.銀行保護是甚麼?

銀行模式是保護你交易時不損失金錢的一個彌補延伸做法

F-secure的做法是:只允許你交易時維持你瀏覽器和交易對象的連線
其他以外連系統更新都打斷。所以就算有未知惡意程式取得憑證的瞬間也無法送出

其他的牌子則更為注重所謂的避免瀏覽器交易時遭受額外的干擾
如:趨勢、卡巴 (不抗側錄)

如果要抗側錄則BD、AVAST、ESET GDATA(無繁中)明確有網銀模式功能可以保護

抗側錄在XP時代就存在,對抗KEYLOGER。也就是趁你使用鍵盤的時候擷取你的密碼
最早實現的廠牌是諾頓 ,就是用密碼管理器來代貼。現在做的比較好的是MCAFEE 。
其他廠牌大同小異。MACFEE TOTAL 才包含TURE KEY APP,密碼管理器選擇請自行研究。

ESET則會在你的瀏覽器啟動保護模組來阻斷任何對瀏覽器的試探包含螢幕截圖+鍵盤側錄。
AVAST免費版+免費瀏覽器與Bitdefender AV+以上版本提供網銀用瀏覽器會在虛擬環境中獨立一個瀏覽器使得無法擷取鍵盤也無法側錄畫面,直到你把購買畫面關閉
當然這類機制也無法完全同步密碼代貼,否則我惡意程式攻擊幹走你的密碼庫就好了

台灣所有用讀卡機的交易畫面都需要手動插拔金融卡,否則無法完成交易。因此這類讀卡機交易原理本身就能夠攔截鍵盤側錄與盜刷 因為有網頁動態鍵盤與插拔動作的設計。

這類銀行網站不完全兼容防毒所設計的網銀模式 需要將讀卡機代理工具排除到網銀模式的例外中。如何加入例外是你和該軟體業者客服的事情不是我要幫你解決!

-----------------------------------------------------------------------------

來講講防毒軟體原理:

最基礎防毒軟體區分為引擎與特徵碼
引擎就是機場裡的X光機,特徵碼就是那些違禁品黑名單
條件可能是圖、文字敘述或其他補充

那甚麼叫啟發?呈現結論就是所謂的"看起來,是"或者初步一秒的"認為:是"
引擎負責辨認所有檔案(碟盤物理儲存的最小單位)到二進制的獨一無二的特定單元字元
也包和判定甚麼為"看起來是" 或者"認為就是"的規則

特徵就是各種黑名單的片段(當然各種啟發的條件也可以寫在特徵上)
再來就是針對各種進入主機的入口檢查關卡要用甚麼技術來執行黑名單策略

這就是所謂的最傳統的防毒軟體。

--------------------------------------------------------------------------------------------

簡單介紹一下基礎惡意程式的類型:傳統的毒馬蟲

virus病毒:
被動執行後可修改侵入各種檔案複製自己並破壞或者發揮特定目標功能的程式

木馬:假冒並隱藏真實意圖的程式
(現在的機器學習無法區分類惡意程式的用途時就會被釘去木馬上 ,只是有的廠商比較認真會去寫對於那個木馬的清除流程而已)

蠕蟲:藉由網路或者隨身碟來傳播並以系統漏洞來觸發啟動條件的惡意程式
為進階版的病毒

為何早期會有所謂反木馬如:Malwarebytes

防毒軟體和其他的反惡意軟體差別在於事後處理能力的對象不同,簡單來說防毒把所有惡意程式都當作病毒在處理。而所謂的反木馬軟體則無法消除阻斷傳統式病毒的感染
甚至初代反間諜軟體ADAWARE,幹了10年現在不再做安全軟體了。
反木馬軟體會嘗試去把不在白名單裡的重要regedit值,各種設定檔嘗試還原
(但就算這樣也與重建系統的乾淨狀態是天壤之別)

這就是為什麼現在很多安全軟體:你對威脅本體可以掃描反而感染系統後卻無法徹底清除的原因,因為防禦原則都只當病毒處理,不讓你點開就完事了。至於修復和移除惡意程式那是技術部門的事情!

比如eset對所謂的"微軟管家"會提示pup,當你安裝微軟管家時 eset只會刪除主啟動的執行檔不會企圖去還原到你安裝至你安裝至管家之前。注意!就算能夠回滾那也不是說能夠時光倒流
除了卡巴 、webroot也是回滾王,甚至能回滾到一個月前) 諸位可以清楚告訴我一個月前你咬的第一餐是甚麼嗎?若你覺得這很重要。你怎會在覺得追求那些破解 序號機遊戲模組是可信的?吃了一堆毒藥 再來求醫生要洗胃?

還在天堂幾百開?諸位怎麼沒去研究你遊戲裡安裝目錄裡到底哪些東西是不是接到開發公司去的?

所以問啟發哪家比較強沒有意義,這是一個動態的過程
對於傳統會在記憶體中修改檔案片段的惡意程式,啟發的防禦結論已達9成。
這就是為何現在的惡意程式沒有病毒的原因,如果還有你看到的惡意程式分類會是叫VIRUS:XX

啟發式的進階版本叫做機器學習,就是本地電腦的算法直接用在產生特徵的伺服器上
並且自己修正新算法。

請參考:防毒軟體 - 維基百科,自由的百科全書 (wikipedia.org)

免費版僅Avast/ Kaspersky /BItdefender具備攔截電腦存取惡意網站,阻止下載惡意程式的能力,其他品牌均要付費產品才提供。

WD則需要透過Powershell開啟參數才能啟用系統或者EDGE ,自帶微軟惡意網址庫。

但就算開啟了連線保護 ,各位有幾位看過連線日誌?
EDGE就會攔截MISSAV了 猜猜為什麼?
------------------------------------------------------------------------------
以下為安裝瀏覽器之網頁信譽外掛

注意:趨勢 、F-secure、NOD32瀏覽器外掛
,需要安奘防毒軟體無法獨立於瀏覽器內單獨使用

諾頓:

search.norton.com/safewebonboarding

Norton Safe Web - Microsoft Edge Addons

Norton Safe Web

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

咖啡Mcafee(僅適用10以上):McAfee® WebAdvisor 免費版 | McAfee

Edge扩展商店(Microsoft Edge适用)

https://microsoftedge.microsoft.com/addons/detail/mcafee%C2%AE-webadvisor/fdhgeoginicibhagdmblfikbgbkahibd

Chrome扩展商店(Google Chrome适用)

https://chrome.google.com/webstore/detail/mcafee%C2%AE-webadvisor/fheoggkfdfchfphceeifdbepaooicaho

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
TrendMicro:

https://helpcenter.trendmicro.com/zh-tw/article/tmka-07928

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

紅傘:建議火狐用戶優先選擇紅傘

Avira Browser Safety - 含有反追蹤功能的免費安全附加元件

AVAST(獨立安裝但不支持火狐)

Avast Online Security & Privacy

Microsoft Edge 外掛程式 - AVAST Software

chrome外掛

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

AVG:

FireFox:AVG Online Security

Chrome:AVG Online Security

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

BitDefender(獨立安裝):

Bitdefender TrafficLight - Free Add-on for Secure Web Browsing

微軟SMART Screen:

Microsoft Defender Browser Protection (google.com)

wot:
Website Safety Check & Phishing Protection | WOT (mywot.com)

基本上擇一即可,部分防毒則是對瀏覽器快取或內建了IP黑名單作攔截

最後來談談F-secure vs BD

老實說:FS一直沒有自有的防毒引擎技術,在2021年後全部偵測引擎皆是紅傘的方案。
走到目前核心與防禦骨幹在2025年後就已經全部換成紅傘的OEM方案,當然也還有保有
流量過濾與自己的網銀保護技術。

講最簡單就是F-Secure IS方案大約等於紅傘pro
保有自己的網址過濾功能,網路銀行安全連線與VPN密碼庫代管等工具

紅傘則融合了布格的技術 ,開發的自己的主動防禦、雲端網址庫信譽、與雲端檔案分析庫
huer.apc/ProActiv+Sentry(部分回滾能力)pro版含防火牆

BD Free :免費版相比紅傘免費版多了自動阻斷惡意連線的能力也不依賴瀏覽器外掛

AVASTA免費防火牆篇

首先明確防火牆並不是抓木馬防止你資料外洩的工具!防火牆解決的是你的電腦和別人電腦如何安全連線的工具(嚴格來說也不算的上安全就是了 ,因為多數防火牆預設沒有聯外規則)用社區的門禁規矩來說:就是出門不用驗證,從外面回家要驗證 而驗證需要很多規矩

想要防止木馬連線怎麼辦,當然是熟記每位住戶的清單認好人臉 在業主要帶外人進來前必須驗證或申請其他理由都是拒絕

1.所有的網路卡預設不能是信任模式,圖片寫的很清楚 因為可以偵測 意味你可以被打!

從WIN7開始所有的網路卡第一次連線都會問你要什麼環境 請務必記住只有公用可選!包含家裡網路 這是常識
重點寫的很明確了,防火牆是用來控制進出電腦的流量而不是在檢查是不是惡意軟體


規則寫的很白話了我覺得在去背PORT也沒什麼意義,在公用網路下那4個規則是必要服務
否則你無法正常連接網路上網,你感覺沒啥差是因為 你實際上對外的入口不是你電腦自身 ,是你的數據機和路由器在扛砲火 這就是為何趨勢/F-SECURE都放棄連網控制的原因


avast 免費是規則導向的傳統防火牆,解決的是什麼服務要開放什麼服務不開放的問題
而不是解決這個連線到底是不是木馬要連出去,嚴格來說要這樣的能力只有諾頓做的到
但前提是諾頓有把那隻木馬的連線方式研究透徹 才能出現ips警告
(但這只會把結果變成是你用戶什麼時候把木馬安裝進去的)哪個業主會承認大廳喝酒鬧市的主因是他家引進的?

規則就是在控制什麼服務(port)是開是關是允許還是封鎖的(也就是紅綠燈的運作規則)


老實說avast的應用程式控制沒這麼直覺(起碼是不如simpowall),沒法輕易做到特定應用程式放行其他封鎖

想要阻止非安全惡意程式聯網ㄒ要開啟堅固模式
AVIRA Free介紹
https://www.avira.com/zh-tw

注意!!現在的avira 免費版沒有獨立的單純防毒工具,都是會打包部分優化加速部分系統清理 也不含網頁信譽與ip黑名單能力 ,如果不滿意需要自己進入C:\Program Files (x86)\Avira\System Speedup 手動移除優化工具!


注意!僅執行過智慧型掃描後才能取消排程


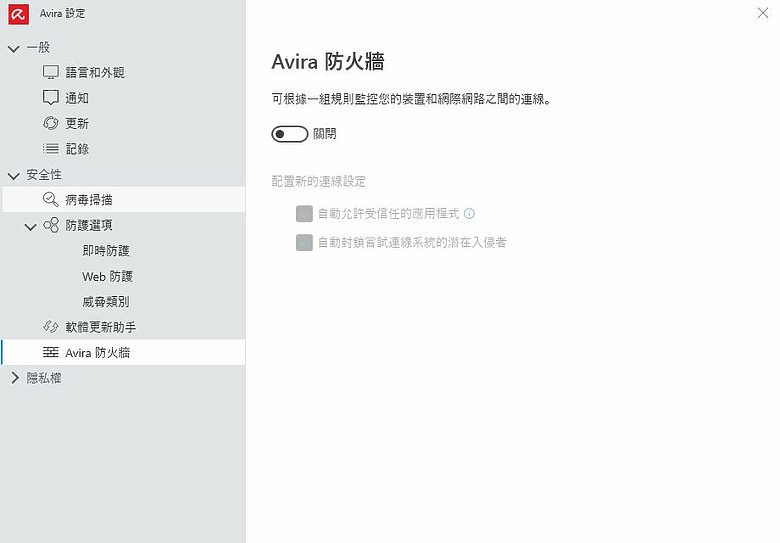
免費版不附帶防火牆


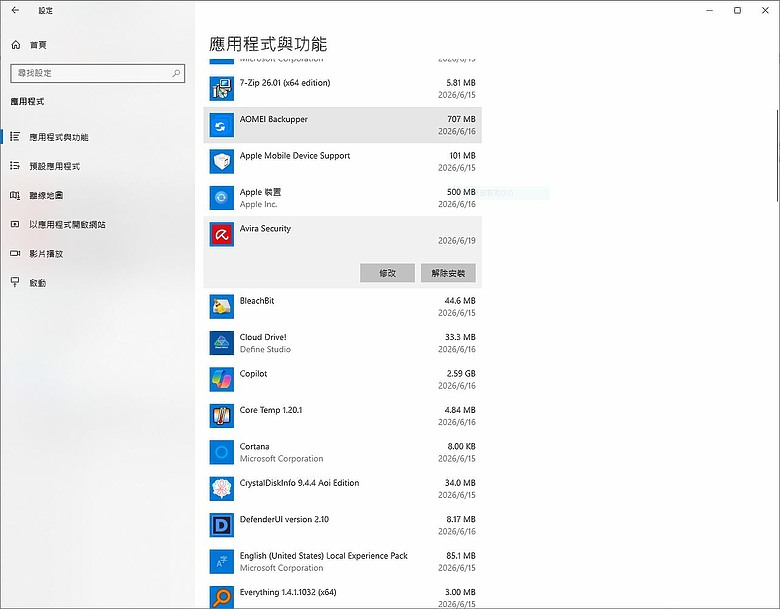
現在紅傘沒有獨立的反安裝工具,一律使用自帶的新增移除參數來移除本體


免費版會在監控與Sentry主防中帶入紅傘雲,只是不做網路連線過濾與網頁過濾

AVIRA PRO 包含惡意連線封鎖與輕量化防火牆(繼承BG),勒索防護免費板一直都有(即Sentry主防+紅傘物件雲)AVAST神經機學與紅傘物件雲現在是共用連動的(沒辦法為了要抗衡微軟)

這幾年的紅傘就和海外版的360total security是一個路子

早期紅傘雲端只在系統掃描和滑鼠雙點時作用,現在則是整個主防+監控都帶紅傘雲
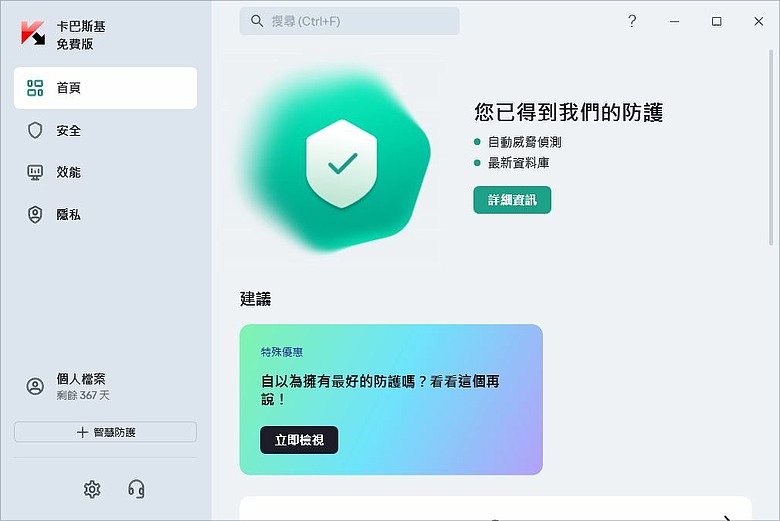
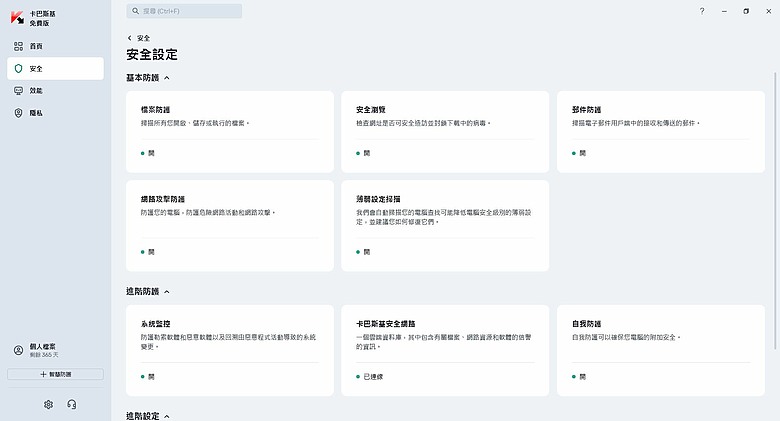
KASSPERSKY FREE 21.26
下載點(kASPERSKY Free 26.6)

1.台灣卡巴斯基代理為展碁台灣卡巴斯基官方網站屬於北京卡巴斯基
(俄羅斯定調亞洲區總部在北京)

2.免費版不會提供任何郵件客服 僅能去英文論壇反映產品問題
免費版提供基礎防毒能力,不做網路連線相關的控制
如果要強化抗側錄 其實防毒內建的螢幕鍵盤也不全保險 卡巴原廠不重視追蹤KEYLOGER此類駭客工具


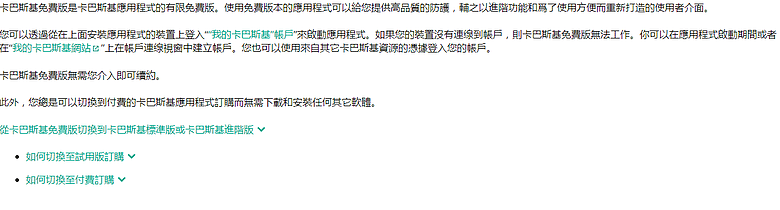
台灣免費版僅在卡巴斯基老客戶到期時提供轉換與透過 MY KASPERSKY服務於網站會員服務後台提供你繁中安裝檔而已


鍵盤截圖加密
  • SpyShelter Free Anti-keylogger
    • 專注於反側錄、防螢幕截圖、防剪貼簿竊取。
    • 免費版僅限基本功能,付費版才有完整防護。
  • KeyScrambler Personal
    唯一提供支持XP-11(SHA2更新)但蜘蛛雲很弱
重新獲得KIS2019(KASPERSKY21.26+KeyScrambler)

----------------------------------------------------
文章分享
評分
評分
複製連結

今日熱門文章 網友點擊推薦!